El móvil es hoy la llave de casi todas las cuentas: banco, correo, redes sociales o tiendas. Pero la forma en que muchos servicios lo usan, enviando un código por SMS, es también la más débil. Las guías de seguridad actuales recomiendan pasar a métodos resistentes al phishing, como las passkeys, que convierten el propio teléfono en una llave que no se puede copiar ni entregar a una web falsa. Y desaconsejan, de paso, la vieja costumbre de cambiar la contraseña cada pocos meses.
Las claves del móvil como segundo factor en 20 segundos
- El SMS se puede interceptar con un duplicado de SIM o capturar en una web falsa.
- Las passkeys usan la huella, la cara o el PIN del móvil y solo funcionan en la web legítima.
- Cambiar la contraseña periódicamente no protege; una frase de paso larga, sí.
- El PIN de la SIM y el bloqueo del teléfono siguen siendo imprescindibles.
OpenSecurity analiza en detalle por qué rotar contraseñas cada 90 días no protege y por qué el doble factor tradicional ya no basta. Aquí nos centramos en el papel del teléfono, que es el segundo factor de la mayoría de usuarios.
Los tres puntos débiles del código por SMS
El duplicado de SIM. Si un delincuente consigue que la operadora le entregue un duplicado de tu tarjeta, suplantando tu identidad en una tienda o por teléfono, tu móvil se queda sin cobertura y él recibe tus llamadas y SMS, incluidos los códigos del banco. La primera señal suele ser perder la línea sin motivo; si ocurre, hay que llamar de inmediato a la operadora desde otro teléfono.
Las webs falsas que hacen de intermediario. Un SMS o un correo con un enlace a una copia de la web del banco o de una red social pide usuario, contraseña y el código que acaba de llegar. La web reenvía todo en tiempo real a la página auténtica y el atacante se queda con la sesión abierta. El código era válido, pero lo has entregado a quien no debías.
El robo de la sesión. Algunas apps maliciosas o programas instalados en el ordenador copian las sesiones ya abiertas en el navegador. Con ellas, el atacante no necesita ni contraseña ni código. Por eso conviene instalar apps solo desde las tiendas oficiales y revisar los permisos que piden.
Passkeys: el móvil como llave de verdad
Las passkeys sustituyen a la contraseña por una pareja de claves criptográficas guardada en el teléfono, sincronizada con el Llavero de iCloud en iPhone o con el Gestor de contraseñas de Google en Android. Para entrar basta con la huella, la cara o el PIN del móvil. La diferencia clave es que la passkey está ligada a la web real: si un enlace te lleva a una copia, sencillamente no funciona. No hay nada que copiar ni que dictar.
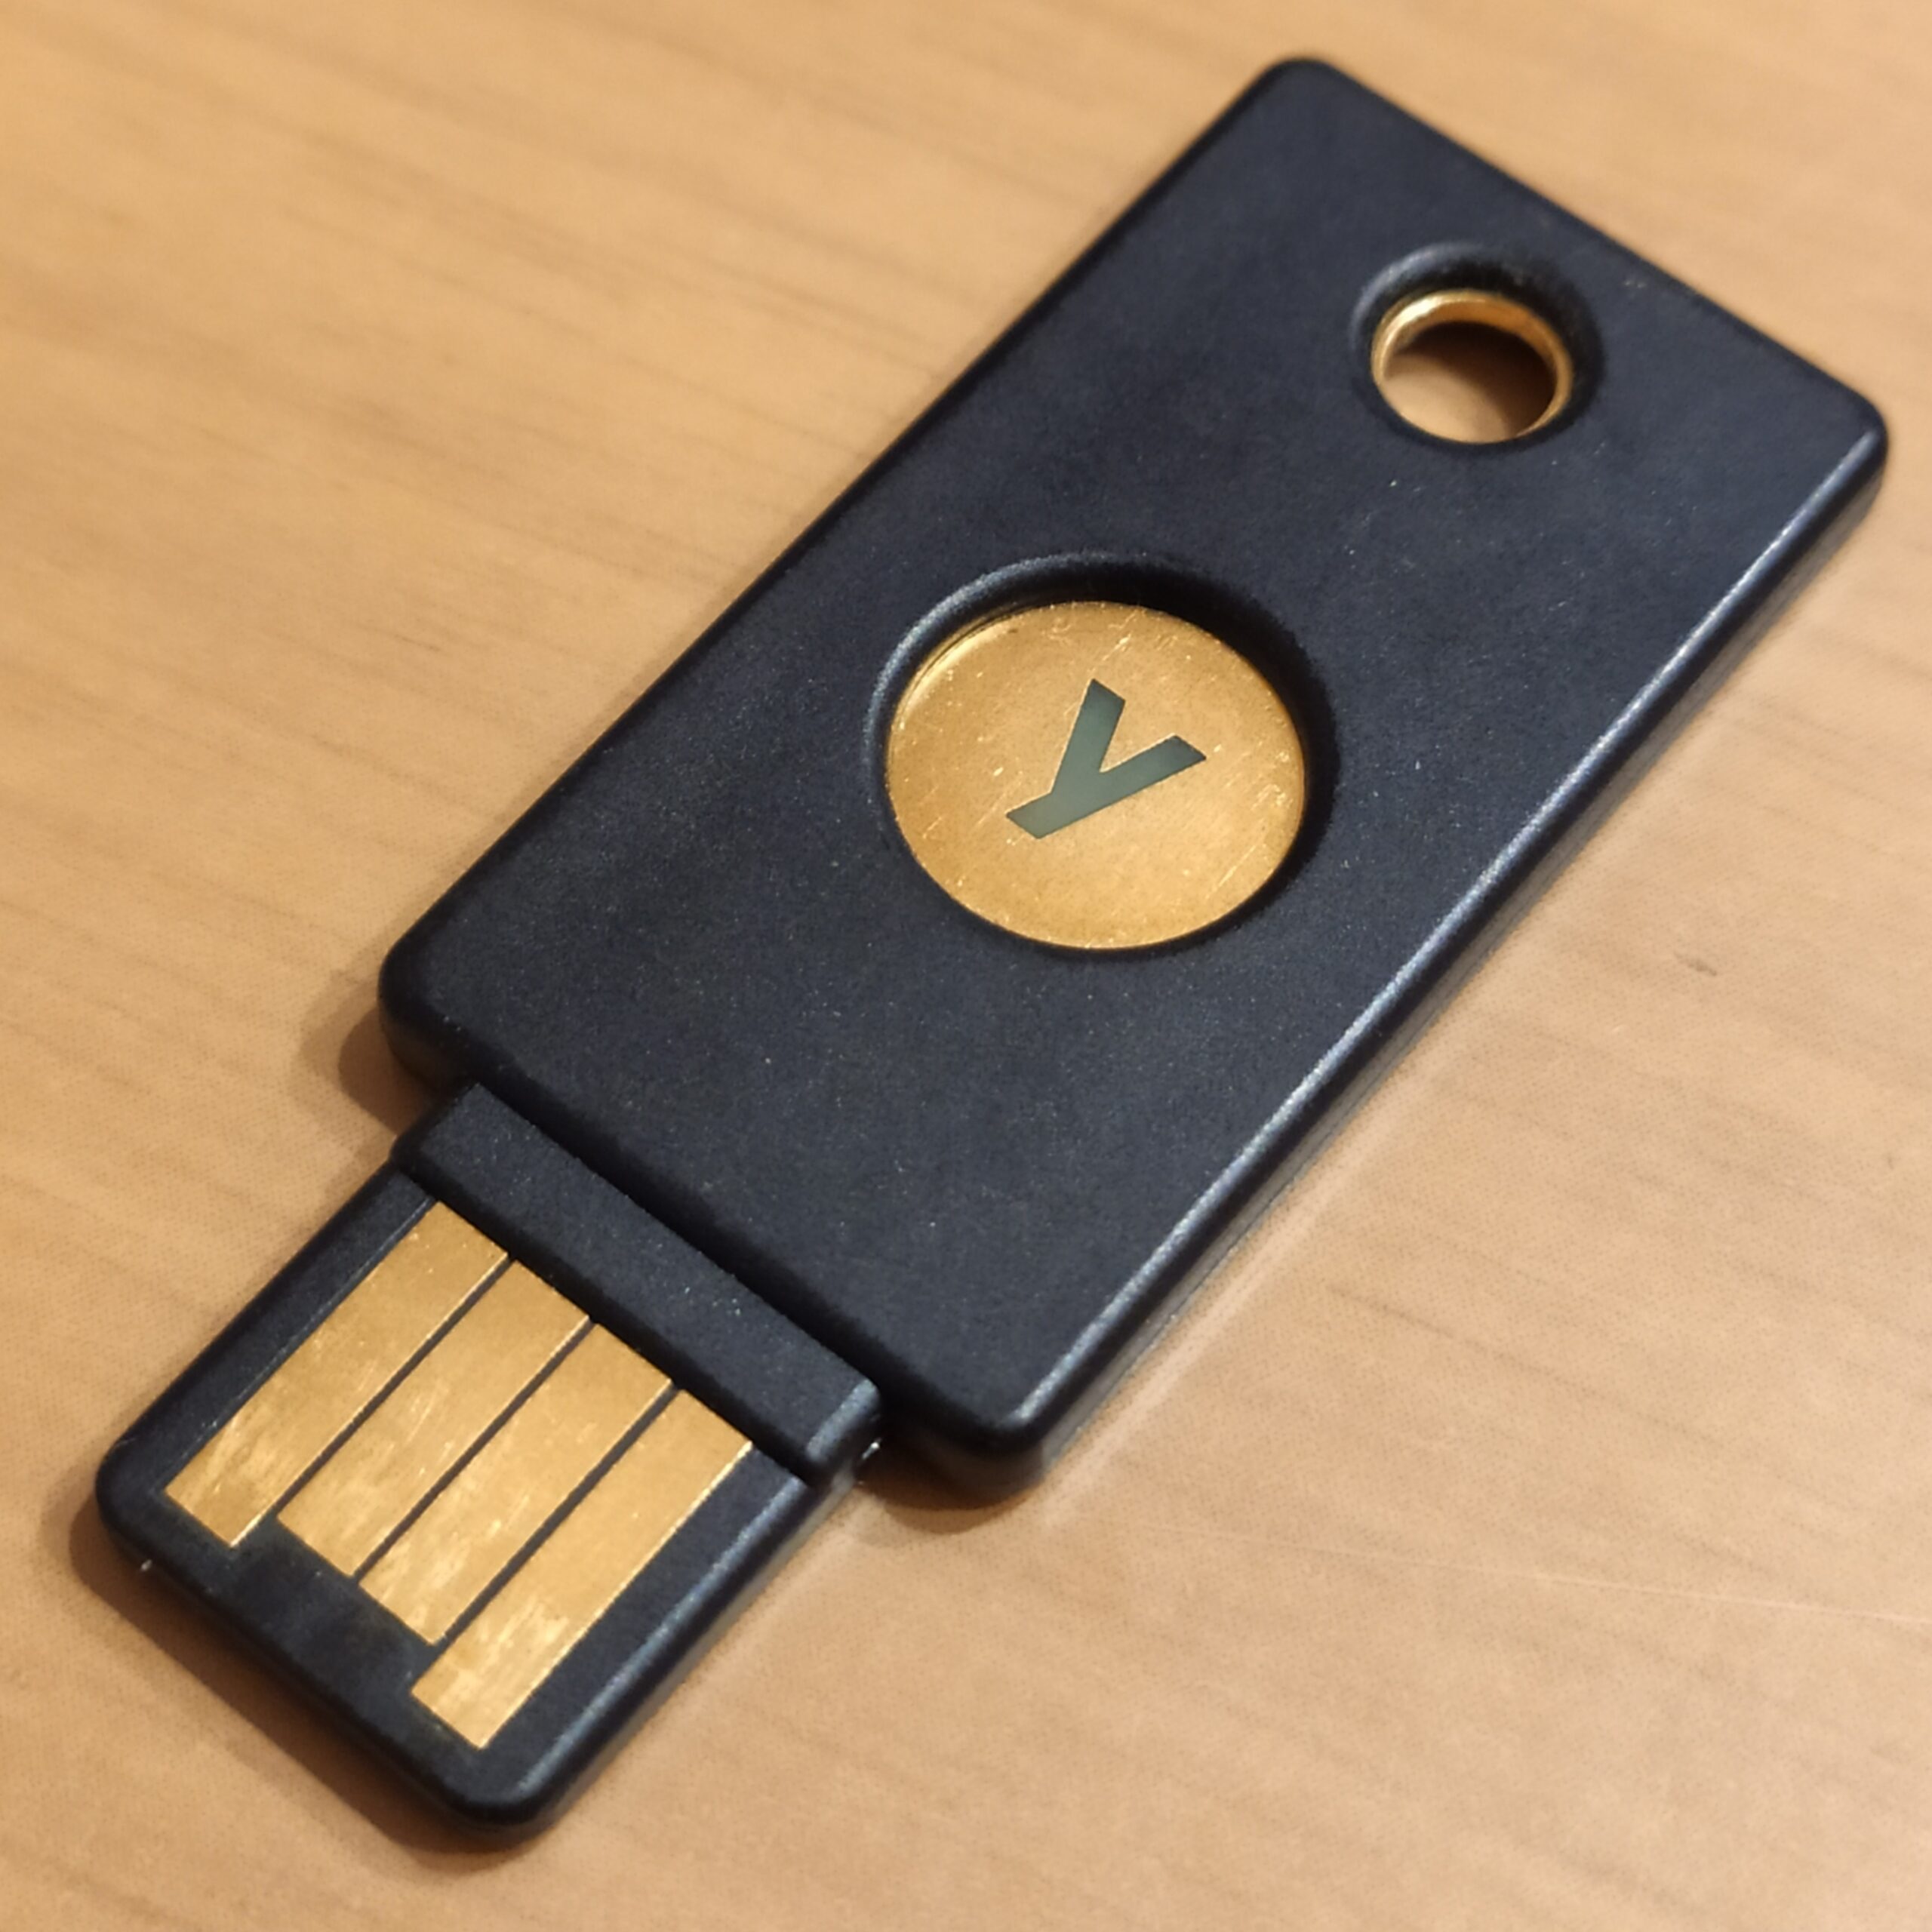
Cada vez más servicios las admiten. Google, Apple, Microsoft, Amazon o PayPal las ofrecen desde hace tiempo, y en redes sociales Meta añadió passkeys a Facebook en junio de 2025, después de llevarlas a WhatsApp en Android en octubre de 2023 y en iPhone en abril de 2024. X, TikTok y LinkedIn también permiten iniciar sesión con ellas. Si un servicio no las ofrece, una app de autenticación es mejor que el SMS, aunque sus códigos también pueden caer en una web falsa. Para quien quiera un paso más, las llaves de seguridad físicas USB o NFC funcionan igual y se acercan al móvil para validar el acceso.
Ajustes del móvil que conviene revisar hoy
- Activar el PIN de la SIM (en iPhone, en Ajustes, Datos móviles; en Android, en los ajustes de seguridad de la SIM). Sin él, quien robe el teléfono puede meter tu tarjeta en otro y recibir tus SMS.
- Un código de bloqueo de al menos seis cifras y biometría activada.
- Protección en caso de robo: iPhone ofrece «Protección de dispositivo robado» y Android la «protección antirrobo», que piden biometría para cambios sensibles.
- Ocultar el contenido de las notificaciones en la pantalla de bloqueo, para que los códigos no se lean sin desbloquear.
- Crear passkeys en los servicios que las ofrecen y retirar el SMS como método alternativo cuando sea posible.
- Usar frases de paso largas y únicas donde aún haya contraseñas. Herramientas gratuitas como el generador de password.es las crean en el navegador sin enviarlas a ningún servidor, y el gestor de contraseñas del móvil las recuerda por ti.
Lo que ya no tiene sentido es cambiar las contraseñas por calendario. La revisión de 2025 de la guía de identidad digital del NIST estadounidense prohíbe exigir cambios periódicos y solo los pide cuando hay indicios de que la clave se ha comprometido. Una buena frase de paso, una passkey en el móvil y una SIM protegida hacen más por la seguridad que cualquier recordatorio trimestral.
Preguntas frecuentes
¿Es seguro recibir el código de verificación por SMS?
Es mejor que no tener segundo factor, pero puede interceptarse con un duplicado de SIM o capturarse en una web falsa. Las passkeys son más seguras.
¿Qué es una passkey?
Una credencial criptográfica guardada en el móvil que sustituye a la contraseña. Se usa con la huella, la cara o el PIN y solo funciona en la web legítima.
¿Cómo sé si me han duplicado la SIM?
La señal habitual es perder la cobertura sin motivo. Hay que llamar enseguida a la operadora desde otro teléfono y avisar al banco.
Fuentes: