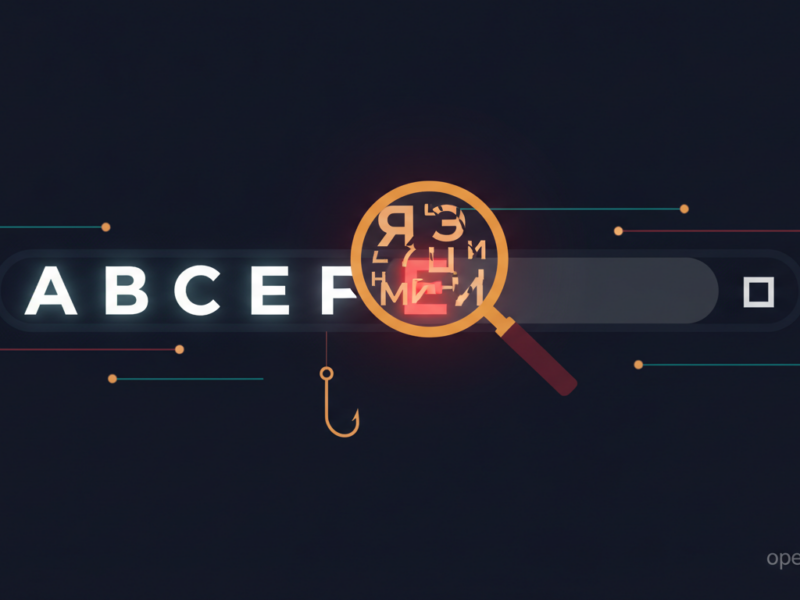
Un enlace que llega por SMS o WhatsApp puede mostrar exactamente el nombre de tu banco y, aun así, llevar a una web falsa. Es lo que permite el ataque homográfico, una técnica de phishing que sustituye una o varias letras de un dominio por caracteres de otros alfabetos que se ven iguales. La «a» latina y la «а» cirílica, por ejemplo, son indistinguibles en la pantalla, pero para el móvil son caracteres distintos que llevan a direcciones distintas. Nuestros compañeros de OpenSecurity han explicado en detalle cómo funciona el ataque homográfico y qué riesgos tiene para las empresas; aquí nos centramos en lo que supone para quien lee los mensajes en el teléfono.
Las claves del ataque homográfico en el móvil en 30 segundos
- Qué es: un enlace con una letra de otro alfabeto que imita a la perfección el dominio de una empresa conocida.
- Por qué el móvil es más vulnerable: la pantalla es pequeña, la dirección se ve recortada y muchas apps muestran el enlace tal cual, sin avisos.
- Para qué se usa: robar claves del banco, datos de tarjeta o instalar aplicaciones maliciosas.
- Qué hacer: no entrar desde enlaces recibidos, usar la app oficial y desconfiar de cualquier dirección que empiece por xn--.
Las campañas de smishing, el phishing por SMS, suelen suplantar a bancos, empresas de paquetería, el operador móvil o la DGT, como ocurre con los SMS de multas falsas. Muchas usan dominios parecidos con alguna letra cambiada, pero el ataque homográfico va un paso más allá, porque la dirección no tiene ninguna errata visible.
Una letra que no es la que parece
Los nombres de dominio admiten desde hace años caracteres de cualquier alfabeto, lo que permite registrar direcciones con ñ, con tildes o escritas en cirílico o árabe. Como internet funciona por debajo con caracteres básicos, esas direcciones se traducen a un formato que empieza por xn--. Si en apple.com se cambia la primera «a» por la cirílica, la persona sigue leyendo apple.com, pero el teléfono abre xn--pple-43d.com, un dominio completamente distinto. También se usan trucos más simples, como «rn» en lugar de «m» o el número cero en lugar de la letra «O».
Los navegadores de escritorio muestran ya el formato xn-- cuando detectan mezclas sospechosas de alfabetos, pero esa protección no siempre llega al móvil. Las apps de mensajería y las vistas previas de enlaces pueden enseñar el texto «bonito», y en una pantalla pequeña la barra de direcciones recorta la URL y casi nadie la revisa entera.
Cómo protegerse desde el teléfono
- No entrar desde enlaces recibidos: para el banco, la paquetería o la administración, abrir siempre la app oficial o escribir la dirección a mano.
- Mantener pulsado antes de abrir: en la mayoría de móviles, una pulsación larga muestra la dirección completa sin abrirla. Si aparece xn--, es una señal de alarma.
- Usar el gestor de contraseñas del móvil: solo rellena las claves en el dominio exacto donde se guardaron. Si no ofrece la contraseña en una web que parece la de siempre, mejor no escribirla a mano.
- Activar las llaves de acceso (passkeys): cuando el servicio lo permite, son la protección más sólida, porque no funcionan en un dominio falso.
- Desconfiar de la urgencia: los mensajes de «paquete retenido», «cuenta bloqueada» o «multa pendiente» buscan que se pulse sin pensar.
Qué hacer si ya se ha pulsado
Si se han introducido datos en una web sospechosa, lo primero es cambiar la contraseña desde la app o la web oficial y, si hay datos bancarios de por medio, llamar al banco para bloquear la tarjeta o las operaciones. Conviene guardar el mensaje como prueba y denunciarlo. La Línea de Ayuda en Ciberseguridad de INCIBE atiende de forma gratuita y confidencial en el 017, por WhatsApp en el 900 116 117 y por Telegram en @INCIBE017.
Las operadoras y la CNMC trabajan para frenar la suplantación de remitentes, con medidas como el registro de alias de SMS. Pero esas medidas protegen el nombre del remitente, no el enlace que va dentro del mensaje, así que la revisión de la dirección sigue dependiendo del usuario.
Preguntas frecuentes
¿Qué es un ataque homográfico?
Una técnica de phishing que crea enlaces falsos sustituyendo letras por caracteres idénticos de otros alfabetos, de modo que la dirección parece la de una empresa conocida.
¿Cómo puedo ver la dirección real de un enlace en el móvil?
Manteniendo pulsado el enlace sin abrirlo. Si la dirección empieza por xn-- o tiene algo extraño, no hay que entrar.
¿El registro de alias de SMS evita estos enlaces?
No del todo. Protege el nombre del remitente, pero no el enlace que va dentro del mensaje.
¿A quién puedo llamar si he caído en una estafa?
A tu banco, si hay datos bancarios afectados, y a la Línea de Ayuda en Ciberseguridad de INCIBE en el 017, WhatsApp 900 116 117 o Telegram @INCIBE017.
Fuente: OpenSecurity